


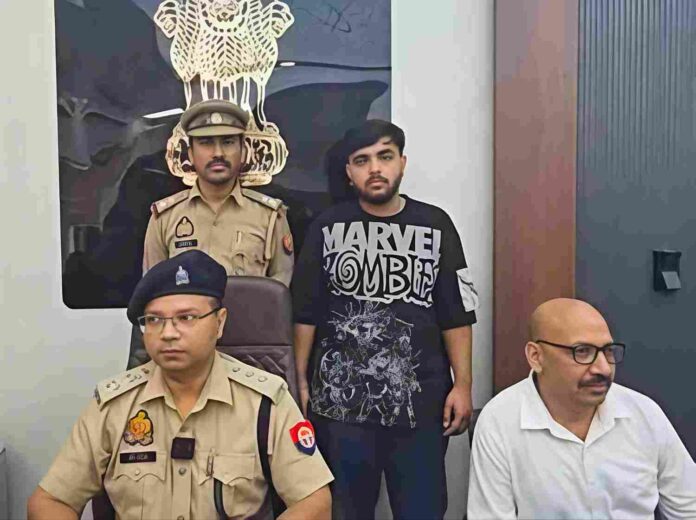
गाजियाबाद, https://dhadkannews.com : ऑनलाइन खाना ऑर्डर करने के लिए इस्तेमाल होने वाला प्लेटफॉर्म स्विगी साइबर ठगी के एक अनोखे मामले में अपराध का जरिया बना दिया गया। गाजियाबाद साइबर क्राइम पुलिस ने एक 21 वर्षीय युवक को गिरफ्तार किया है, जिस पर आरोप है कि उसने फर्जी रेस्टोरेंट बनाकर 52 क्रेडिट कार्ड धारकों की जानकारी का इस्तेमाल किया और करीब 30 लाख रुपये का कथित साइबर फ्रॉड किया।
पुलिस के मुताबिक आरोपी खुद ही ग्राहक बनता, खुद ही रेस्टोरेंट चलाता और फिर उसी लेनदेन से रकम अपने बैंक खाते तक पहुंचाता था। जांच में उसके पास से चार मोबाइल फोन, एक टैबलेट और एक लैपटॉप समेत कई डिजिटल साक्ष्य बरामद किए गए हैं।
फ्रॉड का पूरा खेल कैसे चलता था?
पुलिस के अनुसार, आरोपी ने पहले स्विगी पर ‘श्याम की रसोई’ और ‘राधा की रसोई’ जैसे रेस्टोरेंट पंजीकृत किए। बाद में एक रेस्टोरेंट पर शिकायत या कार्रवाई के बाद उसने ‘खाना खजाना’ नाम से दूसरा रेस्टोरेंट भी शुरू किया।
इन रेस्टोरेंट के लिए FSSAI से जुड़े दस्तावेज भी हासिल किए गए थे, ताकि वे वास्तविक कारोबार की तरह दिखाई दें। इसके बाद आरोपी कथित तौर पर Telegram के ‘FAST OTP BOT’ चैनल के जरिए क्रेडिट कार्ड धारकों का डेटा हासिल करता था। पुलिस के मुताबिक उसके पास Axis Bank के 52 क्रेडिट कार्ड से जुड़ी जानकारी मिली।
बैंक अधिकारी बनकर कॉल, OTP बन गया ठगी की चाबी
पुलिस के मुताबिक आरोपी Jio Join ऐप के जरिए वाई-फाई कॉलिंग करता था और खुद को Axis Bank का कस्टमर केयर अधिकारी बताकर कार्डधारकों से संपर्क करता था।
वह सर्विस चार्ज या लेट पेमेंट शुल्क हटाने के नाम पर ‘सर्विस रिक्वेस्ट’ के लिए OTP मांगता था। OTP मिलते ही उसी कार्ड से आरोपी अपने फर्जी रेस्टोरेंट के नाम पर स्विगी ऑर्डर जनरेट कर देता था। यानी जिस व्यक्ति को लगता था कि वह बैंक से जुड़ी समस्या दूर कराने के लिए OTP बता रहा है, उसी OTP का इस्तेमाल कथित तौर पर उसके कार्ड से भुगतान करने में किया जा रहा था।
खाना नहीं बना, लेकिन ऑर्डर ‘डिलीवर’ हो गया!
फ्रॉड का सबसे दिलचस्प हिस्सा यहीं सामने आया। पुलिस के अनुसार आरोपी अपने ही फर्जी रेस्टोरेंट से ऑर्डर जनरेट करता और फिर उसकी डिलीवरी पूरी दिखा देता था।
इसके बाद स्विगी से रेस्टोरेंट की रकम उसके बैंक खाते में पहुंच जाती थी। पुलिस के मुताबिक बाद में वह रकम ATM और चेक के जरिए निकाली जाती थी। एक अन्य रिपोर्ट में पुलिस जांच से जुड़े संदिग्ध ऑर्डरों के बारे में बताया गया है कि कुछ ऑर्डर सामान्य 76 मिनट के डिलीवरी SLA के मुकाबले महज 5–6 मिनट में पूरे दिखाए गए और कई मामलों में डिलीवरी दूरी 500 मीटर से कम थी।
17 सितंबर का 38 हजार रुपये वाला ऑर्डर भी जांच में
पुलिस के मुताबिक 17 सितंबर को आरोपी ने एम. श्रीनिवास नाम के व्यक्ति के क्रेडिट कार्ड से करीब 38 हजार रुपये का स्विगी ऑर्डर अपने फर्जी रेस्टोरेंट के नाम पर जनरेट किया था।
जांच में पुलिस को आरोपी के डिजिटल उपकरणों में Telegram चैट, क्रेडिट कार्ड डेटा वाली Google Sheet, FSSAI से जुड़े दस्तावेज और इस्तेमाल किए गए मोबाइल नंबरों से संबंधित साक्ष्य मिलने की बात कही गई है।
YouTube से आइडिया, Telegram से डेटा
पूछताछ में आरोपी ने कथित तौर पर बताया कि उसे YouTube वीडियो के जरिए साइबर फ्रॉड के इस तरीके की जानकारी मिली। इसके बाद उसने फर्जी रेस्टोरेंट तैयार करने और क्रेडिट कार्ड धारकों को निशाना बनाने की योजना बनाई।
पुलिस अब Telegram चैनल से जुड़े QR कोड भुगतान और यूजर आईडी की जांच के जरिए इस मामले में अन्य संभावित आरोपियों तक पहुंचने की कोशिश कर रही है।
साइबर फ्रॉड से बचने के लिए जरूरी सावधानी
किसी भी बैंक अधिकारी, कस्टमर केयर या ऑनलाइन प्लेटफॉर्म के नाम पर फोन करने वाले व्यक्ति को OTP, CVV, कार्ड नंबर या अन्य संवेदनशील बैंकिंग जानकारी साझा न करें। स्विगी भी अपनी आधिकारिक चेतावनी में कहता है कि उसके प्रतिनिधि ऐसी वित्तीय जानकारी नहीं मांगते और सहायता के लिए ऐप के Help सेक्शन का इस्तेमाल किया जाना चाहिए।
गाजियाबाद का यह मामला दिखाता है कि साइबर ठगी अब सिर्फ फर्जी लिंक या कॉल तक सीमित नहीं है—फर्जी डिजिटल कारोबार, चोरी के डेटा और OTP को जोड़कर पूरा लेनदेन ही असली दिखाने की कोशिश की जा सकती है। मामले में पुलिस की जांच जारी है।


